Новость · Глобальное
Check Point выпустил экстренные патчи для уязвимости, эксплуатируемой хакерами для получения root-доступа
Check Point оповестил о критической уязвимости CVE-2026-123039, которую злоумышленники используют для получения root-доступа и установки вредоносного ПО.
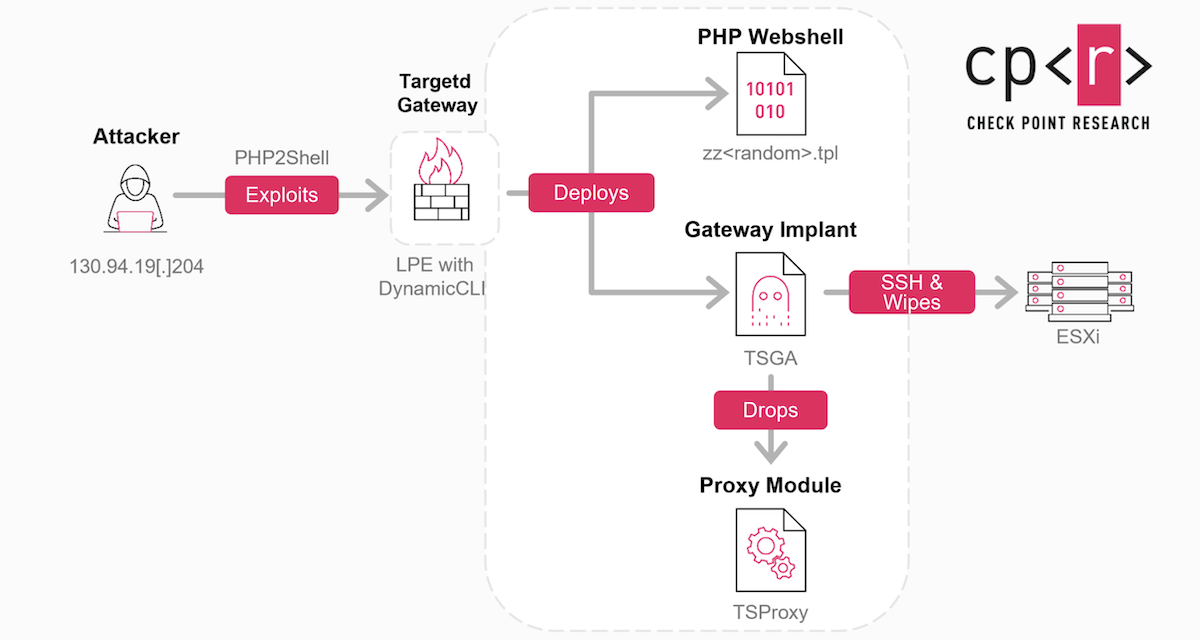
Check Point выпустил экстренные патчи для уязвимости CVE-2026-123039, которая позволяет хакерам получить root-доступ и установить вредоносное ПО, включая TSGA backdoor и TSProxy.
Уязвимость была обнаружена в интерфейсе DynamicCLI IPC, используемом для отправки команд с привилегиями.
Компания также предложила временные меры защиты.
Что пока неизвестно
Источник не приводит конкретные сроки выпуска патчей.
Источники
Источник не открывается?
Оригинальная страница может быть временно недоступна. Попробуйте открыть её позже; название и дата источника сохранены выше.
Понравилось? Поделитесь новостью