Новость · Глобальное
FakeGit кампания вернулась с 17,610 фальшивых репозиториев на GitHub, распространяя SmartLoader и StealC
Исследователи отмечают, что оператор использует временные аккаунты, но обнаружили 700 аккаунтов, принадлежащих реальным разработчикам.
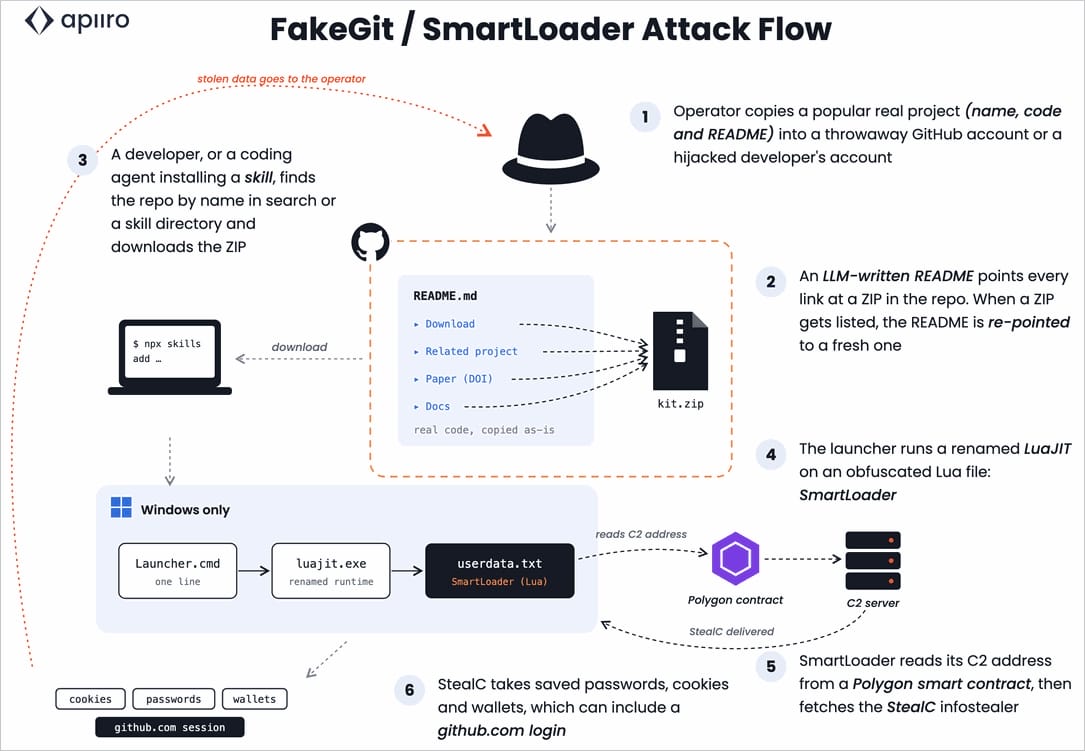
Фальшивые репозитории содержат убедительные инструкции README с кнопкой загрузки, ведущей к ZIP-архиву с SmartLoader, который используется для распространения других вредоносных программ.
В течение 34 часов FakeGit активно использовался, создавая более 13,000 репозиториев.
Что пока неизвестно
Информация о конкретных уязвимостях и их активной эксплуатации отсутствует.
Источники
Источник не открывается?
Оригинальная страница может быть временно недоступна. Попробуйте открыть её позже; название и дата источника сохранены выше.