Хакеры используют Google Ads и Bing для распространения вредоносных установщиков Claude
Вредоносные установщики направляют пользователей на фальшивые страницы загрузки, содержащие вредоносные команды.
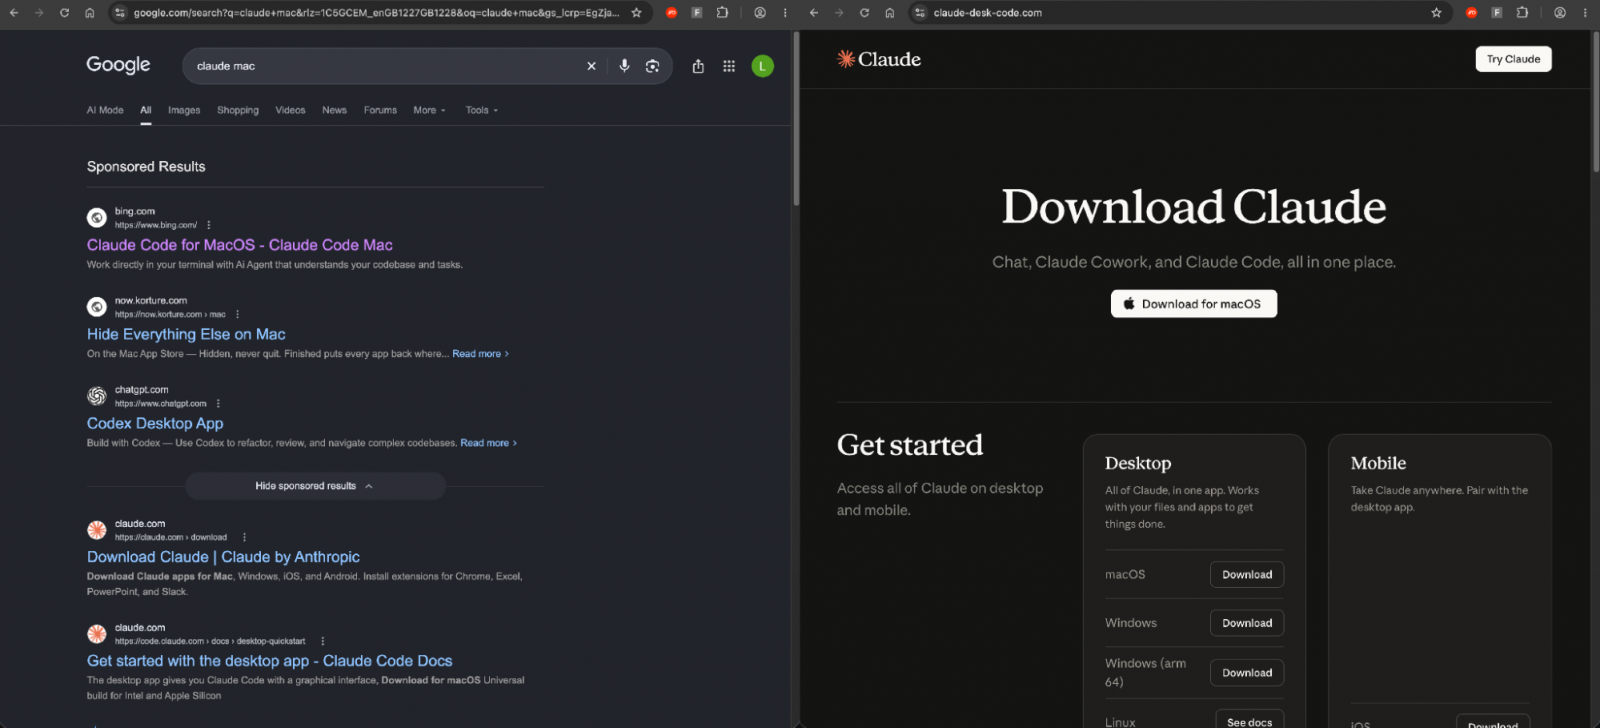
Эти команды заменяют легитимные инструкции установки, скачивая и запускающие вредоносный код с контролируемого сервера.
Атака использует несколько слоев маскировки, чтобы скрыть вредоносный код от автоматических сканеров безопасности и пользователей, которые пытаются загрузить страницу напрямую.
Вредоносные установщики могут распространять различные виды вредоносного ПО, включая ClickFix, что делает их опасными для пользователей.
Что пока неизвестно
Информация о конкретном повреждении или последствиях для пользователей отсутствует в предоставленном источнике.
Источники
Источник не открывается?
Оригинальная страница может быть временно недоступна. Попробуйте открыть её позже; название и дата источника сохранены выше.