OVHcloud CLI инструмент взломан и распространял вредоносное ПО
Атакующий взял под контроль аккаунт разработчика GitHub и изменил версии 0.11.0 до 0.15.0 инструмента командной строки (CLI) компании OVHcloud.
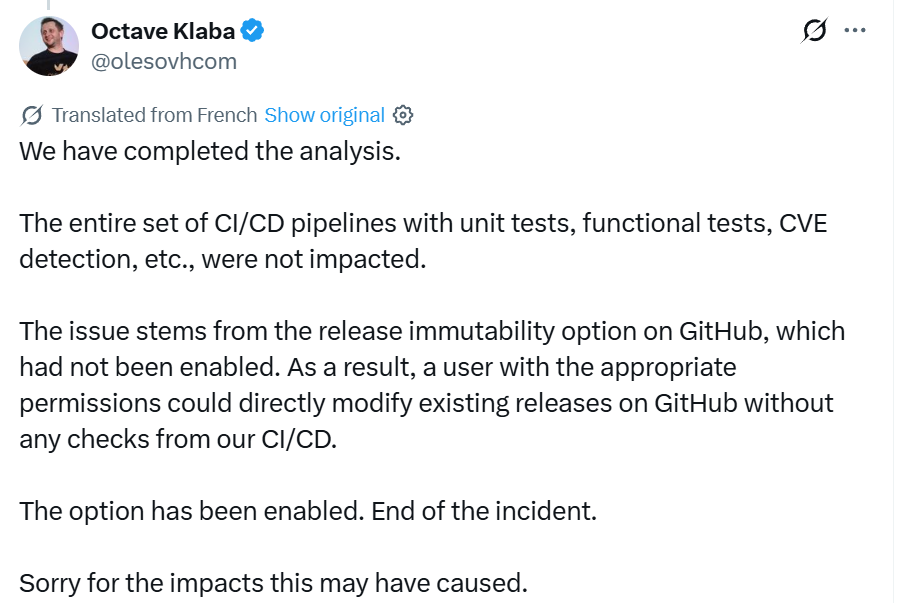
Французская облачная и хостинг-компания OVHcloud сообщила о взломе своего инструмента командной строки (CLI), который был использован для распространения вредоносного ПО.
CEO компании Октав Клаба предупредил пользователей, чтобы обновить или удалить инструмент, если они скачали последнюю версию.
Вредоносное ПО было предназначено для извлечения секретов с диска.
Компания считает инцидент разрешенным, но рекомендует пользователям изменить все секреты на своих устройствах.
Что пока неизвестно
Источник не приводит конкретные детали о вредоносном ПО.
Источники
Источник не открывается?
Оригинальная страница может быть временно недоступна. Попробуйте открыть её позже; название и дата источника сохранены выше.